راهاندازی kubectl
برای کار از ترمینال به kubectl و پلاگین oidc-login نیاز دارید. ورود در مرورگر و با همان حساب کنسول انجام میشود؛ فایل kubeconfig هیچ رمزی ندارد.
۱. نصب ابزارها
zsh
# kubectl: https://kubernetes.io/docs/tasks/tools/# kubelogin, through krew:❯ kubectl krew install oidc-login
۲. دریافت kubeconfig
در کنسول، دکمهی kubectl کنار انتخابگر فضای کاری (پایین نوار کناری) پنجرهی «Use <workspace> with kubectl» را باز میکند. namespace پیشفرض (یا Whole workspace) را انتخاب کنید و فایل <workspace>.kubeconfig را دانلود کنید.
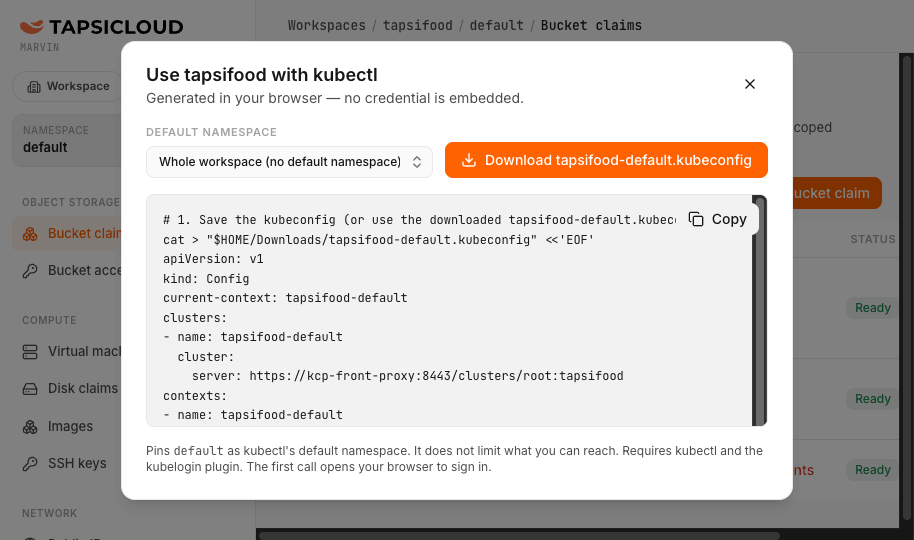
zsh
❯ export KUBECONFIG=~/Downloads/tapsifood.kubeconfig❯ kubectl get namespaces # first call opens the browser to sign in❯ kubectl auth whoami # your identity is your verified email❯ kubectl api-resources --api-group=compute.tapsicloud.com
۳. چند فضای کاری
برای هر فضای کاری یک kubeconfig جدا دارید. بین آنها با KUBECONFIG جابهجا شوید یا ادغامشان کنید و از kubectl config use-context استفاده کنید.
zsh
❯ KUBECONFIG=a:b kubectl config view --flatten > merged❯ kubectl config set-context --current --namespace=production
۴. خواندن خطاها
| پیام | معنی |
|---|---|
| Forbidden | مسئلهی نقش و دسترسی است؛ با kubectl auth can-i بررسی کنید. |
| admission webhook … denied the request | قاعدهای روی خود شیء نقض شده؛ پیام نام فیلد را میگوید. |
| the server doesn't have a resource type | این نوع هنوز در فضای کاری شما فعال نیست. |